Хакеры, предположительно связанные с Казахстаном, атаковали российский НПЗ и госструктуры стран СНГ
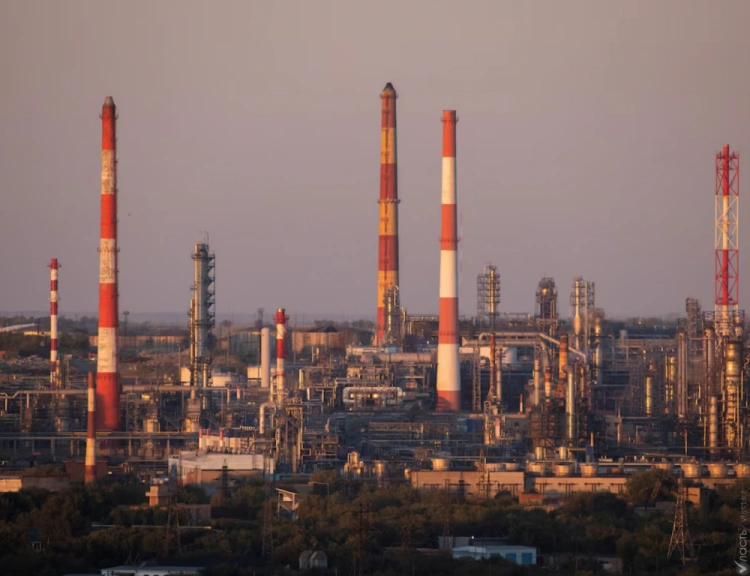
Хакеры из группировки Silent Lynx, предположительно базирующейся в Казахстане, в начале 2026 года атаковали Орский нефтеперерабатывающий завод в России, сообщает «Власть» со ссылкой на Reuters и исследование специалистов по кибербезопасности Cisco и Recorded Future.
По данным исследователей Чи-эн Шена из Cisco и Джулиана-Фердинанда Вёгеле из Recorded Future, группировка также проводила кибершпионские операции против государственных организаций в странах Центральной Азии и других государствах СНГ.
Возможную связь хакеров с Казахстаном специалисты обосновали результатами анализа вредоносного программного обеспечения. В частности, они выявили попытки тестирования программ из Казахстана вскоре после компиляции кода, а также зафиксировали активность, соответствующую местному часовому поясу.
Исследователи считают, что цели кибершпионской кампании могли соответствовать стратегическим интересам Казахстана. В частности, взлом сайта таджикского государственного ведомства, отвечающего за экономическое развитие и торговую политику, произошел в период ратификации Казахстаном договора с Таджикистаном о союзнических отношениях.
Кроме того, признаки взлома были обнаружены на сайте белорусского ведомства, курирующего сельское хозяйство. Инцидент произошел за неделю до встречи президента Казахстана Касым-Жомарта Токаева с министром иностранных дел Беларуси Максимом Рыженковым в апреле 2026 года.
В Cisco Talos еще в 2023 году публиковали исследование, посвященное Silent Lynx. Согласно его выводам, как минимум с июня 2022 года группировка проводила успешные шпионские кампании против государственных структур и организаций энергетического сектора Азербайджана, Таджикистана, Кыргызстана и других стран СНГ. Новое исследование содержит дополнительные свидетельства возможной связи хакеров с Казахстаном.
По данным специалистов, с начала 2025 года по май 2026 года группировка поддерживала практически непрерывную активность. Первоначально ее операции были направлены против региональных органов власти в Нижегородской области России, а в середине 2025 года масштабы атак заметно увеличились.
В этот период хакеры проводили параллельные кампании против государственных структур Азербайджана, участников саммита «Китай — Центральная Азия» и объектов критически важной энергетической инфраструктуры России.
В 2026 году атаки продолжились. Среди предполагаемых целей оказались организации в Туркменистане, государственные учреждения Таджикистана, Армении и Беларуси, а также узбекистанская инициатива Smart Forestry («Умное лесное хозяйство»).
Для проведения операций Silent Lynx регулярно использует скомпрометированные почтовые аккаунты, с которых рассылаются целевые фишинговые письма с вредоносными документами. Злоумышленники также задействуют взломанные учетные записи государственных учреждений стран Центральной Азии.
Исследователи пока не установили, получают ли участники группировки настоящие документы и затем изменяют их или создают поддельные файлы самостоятельно. В ходе последней кампании специалисты обнаружили множество документов-приманок, имитирующих официальные материалы государственных органов целевых стран. Как минимум в одном случае хакеры пытались похитить учетные данные пользователей.
Также были выявлены кибератаки на организации, связанные с транспортными коридорами. В числе возможных эпизодов — попытка действовать под прикрытием казахстанской компании EkoLabRecycling, специализирующейся на переработке отходов, а также сбор учетных данных от имени азербайджанского государственного агентства по оказанию услуг гражданам и социальным инновациям. По оценке специалистов, последняя операция, вероятно, была направлена против государственных служащих Азербайджана, однако конкретные цели установить не удалось.
Все выявленные жертвы представляли собой государственные структуры в странах, попавших в поле зрения группировки. Исследователи выделили две основные категории целей: традиционные объекты шпионажа, включая ведомства, отвечающие за внешние связи, экономику и торговлю, и специализированные организации, связанные с экологическими инициативами и управлением природными ресурсами.
Анализ инфраструктуры, использовавшейся для проведения атак, позволил специалистам предположить, что Silent Lynx могла взломать и другие организации региона, помимо тех, которые удалось непосредственно выявить в рамках расследования.
Ранее исследователи также задокументировали более масштабную кампанию группировки, проходившую с сентября 2024 года по март 2025 года. Тогда ее предполагаемыми целями стали объекты критически важной водной инфраструктуры, научно-исследовательские учреждения и государственные организации, связанные с речными системами.
Среди пострадавших оказались операторы гидроэнергетических объектов и водных ресурсов Кыргызстана, региональные администрации и Министерство водных ресурсов Узбекистана, а также Министерство энергетики и водных ресурсов Таджикистана.
При этом исследователи не утверждают, что принадлежность группировки к Казахстану доказана окончательно. Ее предполагаемое местонахождение и возможные мотивы атак остаются оценками специалистов по результатам анализа киберактивности.
Самые свежие новости экономики, политики и культуры на наших страницах в Telegram, Instagram и мобильных приложениях на Android и iOS.